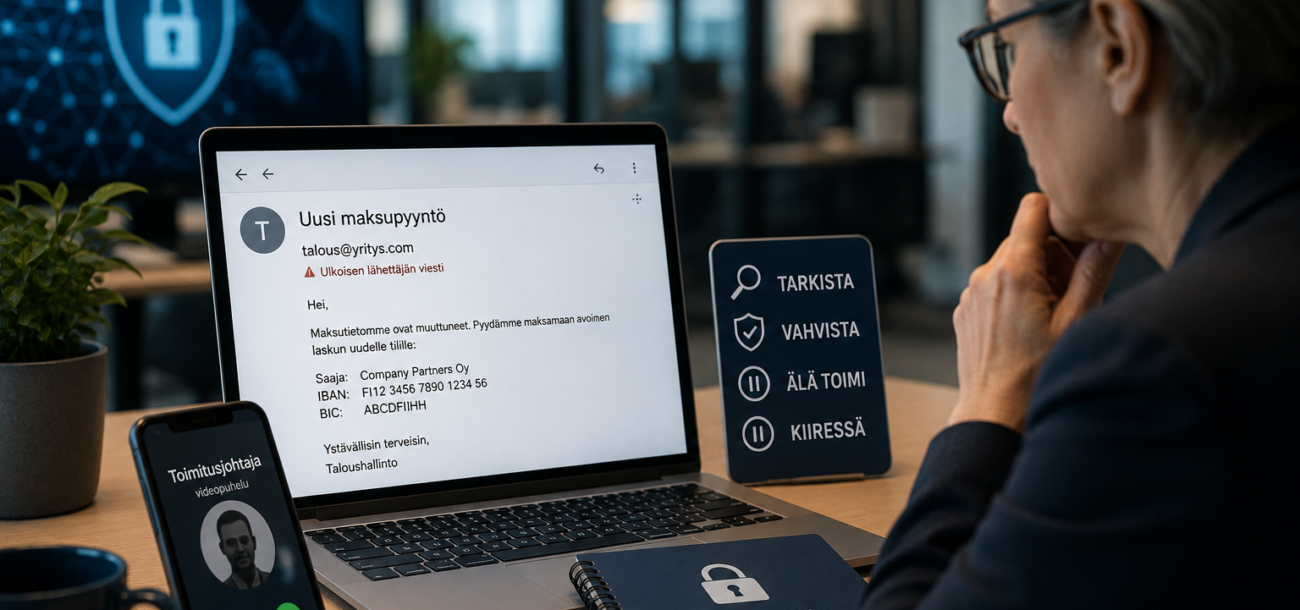
Yrityksiin kohdistuvat verkkohuijaukset ovat muuttuneet aiempaa ammattimaisemmiksi, pitkäjänteisemmiksi ja uskottavammiksi. Erityisesti tekoälyn kehittyminen on nostanut huijausten laatua uudelle tasolle. Tämä kävi selvästi ilmi Nordean toukokuussa järjestämässä webinaarissa, jossa käsiteltiin yrityksiin kohdistuvia ajankohtaisia verkkohuijauksia sekä keinoja niiden torjumiseen.
Vuonna 2025 suomalaisilta vietiin verkkorikollisuudella yhteensä 72,5 miljoonaa euroa. Vaikka pankit onnistuivat estämään tai palauttamaan yli puolet huijausyrityksistä, summat ovat edelleen merkittäviä. Suurimmat menetykset aiheutuivat tietojenkalastelusta, sijoitushuijauksista sekä niin sanotuista BEC- ja CEO-huijauksista.
Yritysten näkökulmasta erityisen huolestuttavia ovat Business Email Compromise (BEC) -huijaukset sekä toimitusjohtajahuijaukset eli CEO-fraudit. Näissä rikolliset hyödyntävät yritysten maksuliikennettä, henkilöstön luottamusta sekä usein kiirettä tai poikkeustilanteita.
BEC-huijauksissa rikolliset pääsevät käsiksi yritysten sähköpostikeskusteluihin tai jäljittelevät niitä erittäin uskottavasti. Tyypillisesti yritys saa laskun tai ilmoituksen muuttuneista maksutiedoista aidolta näyttävästä sähköpostiosoitteesta. Keskustelua voidaan käydä pitkäänkin ennen varsinaista maksua, jolloin huijaus ehtii rakentua uskottavaksi. Lopulta maksu ohjautuu rikollisten tileille, usein ulkomaille, mistä varat siirretään nopeasti eteenpäin.
Nordean mukaan juuri BEC-huijaukset ovat tällä hetkellä yritysten suurimpia taloudellisia riskejä. Menetykset voivat nousta satoihin tuhansiin euroihin, ja rikolliset osaavat hyödyntää myös maksutietojen tarkistusprosesseja. Huijauksissa sähköpostiosoitteet saattavat poiketa aidosta vain yhden kirjaimen verran.
CEO-huijauksissa rikolliset puolestaan esiintyvät yrityksen johdon edustajina. Työntekijä saa kiireellisen pyynnön suorittaa maksu, hankkia lahjakortteja tai tehdä muu poikkeuksellinen toimenpide. Huijauksia kohdistetaan erityisesti loma-aikoihin, jolloin organisaatioissa työskentelee sijaisia, kesätyöntekijöitä tai muuten poikkeuksellisissa rooleissa toimivia henkilöitä.
Tekoäly tuo huijauksiin uuden ulottuvuuden. Rikolliset voivat hyödyntää äänen ja kuvan manipulointia, videopuheluita sekä syväväärennöksiä tehdäkseen viesteistään entistä uskottavampia. Webinaarissa kerrottiin esimerkiksi tapauksesta, jossa singaporelainen liikemies osallistui videopalaveriin, jossa esiintyivät tekoälyllä jäljitellyt hallituksen korkeat virkamiehet. Lopputuloksena liikemies siirsi miljoonia euroja rikollisille.
Myös Suomessa on havaittu tapauksia, joissa organisaation johdon ääntä on pyritty jäljittelemään tekoälyn avulla. Tällä hetkellä kaikkein hienostuneimmat tapaukset ovat vielä suhteellisen harvinaisia, mutta kehitys on nopeaa. Tekoäly nopeuttaa tiedon keruuta ja mahdollistaa entistä kohdennetummat huijaukset. Mitä enemmän tietoa yrityksestä ja sen henkilöstöstä löytyy julkisesti, sitä helpompi rikollisten on rakentaa uskottava huijaus.
Verkkohuijauksilta suojautuminen ei kuitenkaan ole pelkästään tekninen kysymys. Webinaarissa korostettiin erityisesti yrityksen sisäisiä toimintamalleja, koulutusta ja turvallisuuskulttuuria. Selkeät vastuut, maksuprosessit, henkilöstön jatkuva kouluttaminen sekä avoin keskustelukulttuuri ovat keskeisiä suojautumiskeinoja. Myös johdon sitoutuminen ja esimerkillä johtaminen nähtiin tärkeinä tekijöinä.
Yritysten kannattaa tarkastella kriittisesti myös omia toimintatapojaan: miten maksut hyväksytään, miten muutokset maksutietoihin varmistetaan ja miten henkilöstö reagoi kiireellisiin pyyntöihin. Turvallisuus ei synny yksittäisestä ohjelmistosta tai palomuurista, vaan organisaation kyvystä tunnistaa poikkeamat ja toimia hallitusti myös paineen alla.
Verkkohuijaukset tuskin tulevat vähenemään lähivuosina, pikemminkin päinvastoin. Siksi yritysten jatkuva harjoittelu, seuranta ja toimintatapojen kehittäminen ovat entistä tärkeämpiä osia kokonaisvaltaista turvallisuutta.


